- 软件介绍
- 软件信息
- 相关下载


软件介绍
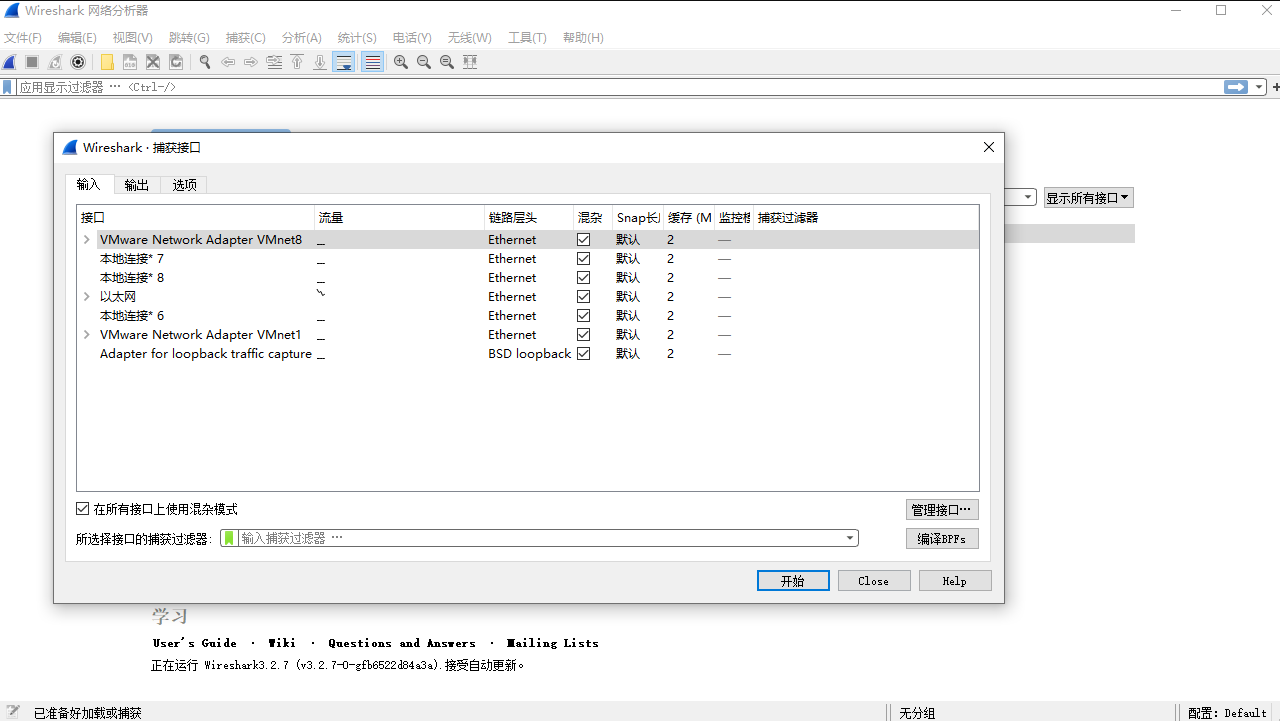
wireshark抓包软件是一款专业的网络协议分析工具,专注于为用户提供网络流量的深度捕获与解析服务,整合了实时抓包、协议解码与统计分析等多种功能,可以更好的进行处理和使用,带来了非常丰富的核心功能,适配各种主流网络环境,让用户可以轻松的去进行网络诊断和分析。
Wireshark抓包软件怎么跟踪TCP流
1、首先我们需要在数据包列表中选中任意一个TCP协议的数据包,右键点击它。

2、随后在右键菜单中选择“跟踪TCP流”,软件会弹出一个窗口,把该连接的双向通信内容按顺序汇总显示。

3、接着在流窗口中查看请求与响应的完整对话,就可以更直观地分析通信过程了。

Wireshark抓包软件怎么用着色规则突出异常流量
1、首先我们需要打开视图菜单中的着色规则设置,查看当前已启用的配色方案。

2、随后根据分析需要新建或编辑规则,为特定协议、错误包或重传包指定醒目的颜色。

3、接着应用规则后返回数据包列表,异常流量就会以设定颜色高亮显示,方便快速定位问题。

wireshark抓包软件功能
支持实时捕获网络接口中的数据包,可记录经过网卡的各类网络流量信息。
提供深度协议解析能力,可对三千多种网络协议进行分层解码和展示。
通过显示过滤器快速筛选特定主机、端口或协议类型的数据包,提高分析效率。
内置统计工具,可生成协议分布、会话列表与端点通信情况的汇总数据。
支持将捕获的流量保存为 pcap 或 pcapng 格式文件,便于后续离线分析或共享。
软件信息
- 软件厂商:Wireshark
- 软件分类: 搜索工具
- 运行环境: Windows 64位
- 官网地址:https://www.wireshark.org/
- 软件语言: 简体中文
- 授权: 免费软件
- 软件类型: 网络软件
- 标签:
相关下载



 客户端
 回顶部